


oe平台下载的安装包在第三方网站能找到,能用吗?
不建议。第三方包可能被重新签名并植入窃取模块,外观与正版几乎一致。应核对开发者签名与官方哈希值,不一致立即删除。

部分版本更新会重置安全策略。更新后应重新进入安全中心确认白名单与限额状态,发现被清空需立即补设并观察登录记录。
将oe平台下载应用安装在独立设备或工作资料中,与日常社交软件分离,减少钓鱼链接跨应用唤醒的概率。
转账前自动比对收款地址的历史风险记录,对涉黑地址给出拦截提示,减少误转。
不建议。第三方包可能被重新签名并植入窃取模块,外观与正版几乎一致。应核对开发者签名与官方哈希值,不一致立即删除。
不正常。oe平台下载应用登录只需网络与存储权限,短信读取属于越权索取,应拒绝并在系统设置中复查已授予权限。
每月检查一次API密钥与第三方授权,撤销闲置权限,防止旧授权成为绕过二次验证的入口。
开启异地登录提醒,oe平台下载应用会在新设备接入时推送通知,便于第一时间冻结异常会话。
下载完成后比对官方公布的哈希值与签名指纹,确认包体未被二次打包,避免植入恶意模块窃取助记词。
监测高频撤单、异地提现等异常模式,触发后自动限制部分功能并通知用户复核。
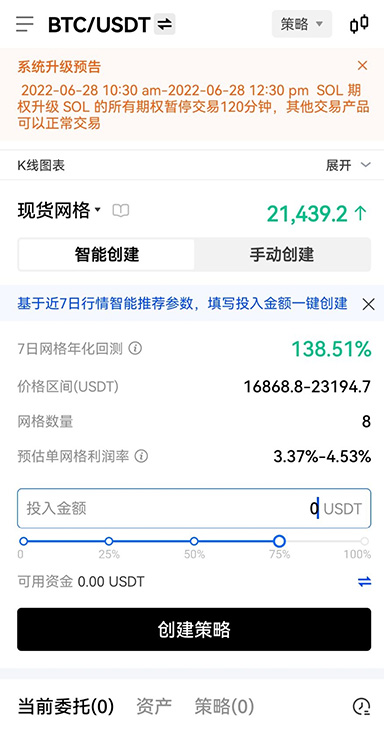
第一步,只从官方入口获取安装包并核对签名;第二步,安装后立即开启二次验证、设置提现白名单与限额;第三步,把大额资产转出热钱包,仅保留交易所需额度。三步完成后,再检查设备管理与授权列表,删除不认识的登录记录。此后每次版本更新都重复核验流程,不因熟悉而跳过。
安装时拒绝通讯录、短信读取等非必要权限,仅保留存储与网络,降低信息被侧信道采集的风险。
将常用设备与账户绑定,陌生设备登录需额外验证,阻断凭证泄露后的直接入侵。
大额资产不留在oe平台下载应用的热钱包中,按比例划转至离线存储,压缩单点失守的损失上限。
安装包来源不明就先停手,签名不符立刻卸载。按本页清单完成权限收口与限额设置,再让资产进入交易环节。